Инструкция по настройке OpenVPN
OpenVPN – это протокол и программа для создания защищённого VPN-соединения.
Он использует SSL/TLS для шифрования трафика, работает через UDP или TCP, поддерживает сильные алгоритмы шифрования и может обходить фильтрацию.
Внимание!
Odysyn Химера не поддерживает OpenVPN
Включение клиента
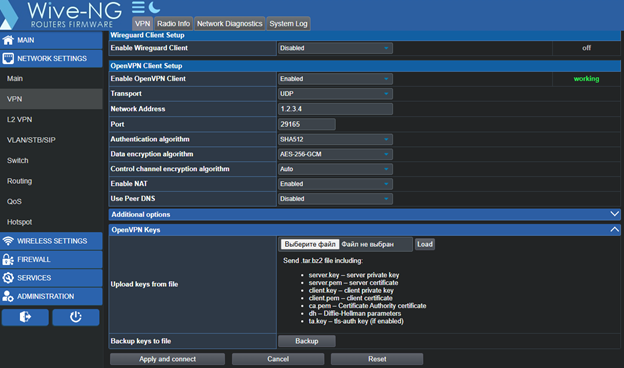
Для настройки клиента, во-первых, нужно включить OpenVPN на вкладке Network Settings / VPN в разделе OpenVPN Client Setup.
Подготовка ключей и сертификатов
Затем, подготовить ключи и сертификаты для подключения:
Их можно взять из файла <имя_файла>.ovpn, который обычно предоставляет владелец сервера.
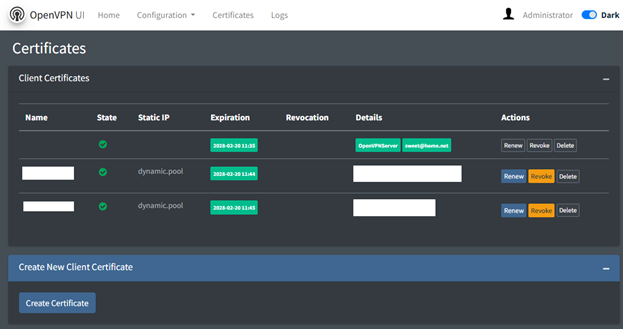
Например, на странице Certificates в Web-интерфейсе OpenVPN сервера.
Файл можно открыть в текстовом редакторе и вырезать оттуда нужные ключи и сертификаты:
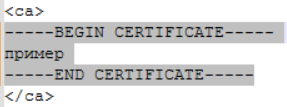
ca.pem – Публичный сертификат CA. Позволяет клиенту проверить подпись сертификата сервера. Подтверждает, что сервер настоящий, а не поддельный. В файле ovpn находится между тегами <ca> </ca>. Нужно скопировать все что находится внутри (без тегов).
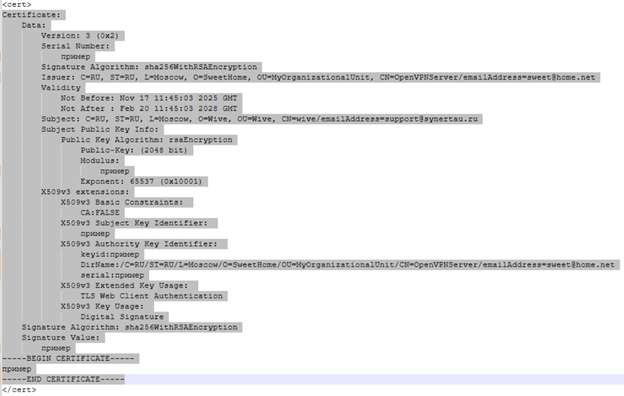
client.pem – Сертификат клиента, подписанный CA. Подтверждает серверу, что клиент доверенный. В файле ovpn находится между тегами <cert> </cert>. Нужно скопировать все что находится внутри (без тегов).
client.key – Приватный ключ клиента. Хранится только у клиента и используется для доказательства его подлинности. В файле ovpn находится между тегами <key> </key>. Нужно скопировать все что находится внутри (без тегов).
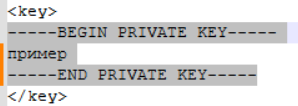
ta.key – Ключ для TLS Auth или TLS Crypt используется для дополнительной защиты OpenVPN-канала. Не обязательный параметр (зависит от настроек сервера).
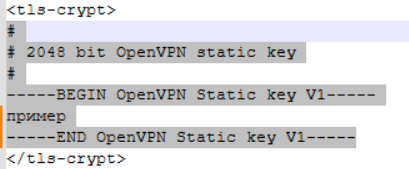
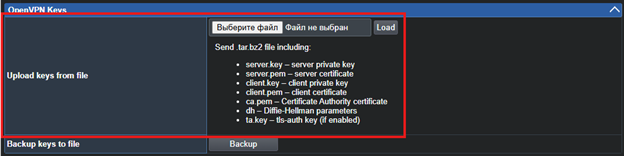
Эти ключи должны быть помещены в архив <имя_файла>.tar.bz2.
Проще всего скачать готовый архив с роутера и исправить/добавить файлы в него.
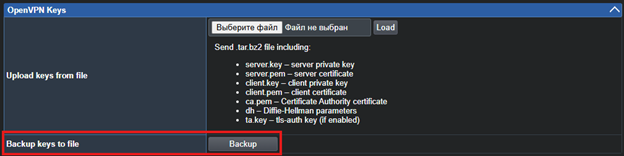
После чего загрузить ключи назад.
Настройка клиента
После того как ключи загружены, нужно настроить куда и как подключаться:
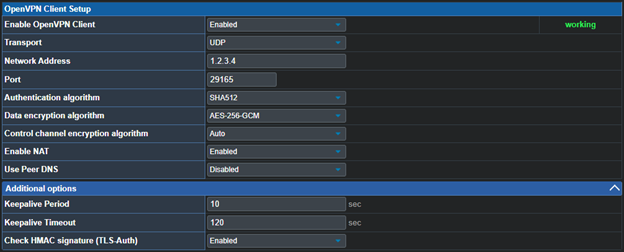
Настройки так же можно взять из конфигурации клиента в файле <имя_файла>.ovpn.
Transport – TCP или UDP.
Network Address – IP или URL сервера, к которому требуется подключиться
Port – TCP или UDP порт.
Authentication algorithm – алгоритм хеширования, который используется для проверки подлинности данных.
Data encryption algorithm – алгоритм шифрования пользовательского трафика (данных внутри VPN-туннеля).
Control channel encryption algorithm – шифрование служебного контрольного канала (TLS-рукопожатия), который используется для установления соединения, обмена ключами, аутентификации клиента/сервера.
Enable NAT – Выходить в Интернет через сервер VPN с использованием NAT
Use Peer DNS – Использовать DNS, полученные от VPN сервера
Keepalive Period – Частота проверки работоспособности туннеля
Keepalive Timeout – Таймер, в течение которого сервер должен ответить
Check HMAC signature (TLS-Auth) – Требуется ли использовать TLS-Auth для установления соединения.
Дополнительно
Сертификаты и ключи хранятся по умолчанию в директории /pss/openvpn/.
Настройки клиента хранятся в /etc/openvpn/client.conf.
При изменении файлов через SSH можно их сохранить командой fs save.